Archives pour la catégorie élargissement du domaine du risque

RISQUE-GESTION DES RISQUES-RISK MANAGER : UNE ACTUALITE CHARGEE

Il y a des semaines où les alertes se multiplient. Nous vivons une de ces périodes.

EN RESUME :

🏅Une multiplication des cyberattaques…

🏅Le cyber risque qui peut devenir risque de réputation (Voir Emma) ; le risque opérationnel qui se peut se transformer en risque de réputation (Affaires Buitoni et Kinder à deux jours d’intervalle)…Transversalité du Risque.

https://www.linkedin.com/feed/update/urn:li:activity:6915342632881725440/

🏅Le risque éthique dans sa dimension gouvernance amplifié par le régulateur-législateur (loi sur le devoir de vigilance) : Mac Donald’s

https://www.linkedin.com/posts/caroline-irigoyen-hse_travail-forc%C3%A9-harc%C3%A8lement-sexuel-abus-de-activity-6917002519051157504-BxF9?utm_source=linkedin_share&utm_medium=member_desktop_web

🏅Le rapport GIEC qui positionne le risque climatique comme risque majeur sur les cartographies…

https://www.linkedin.com/posts/caroline-aubry-_climat-le-mode-demploi-du-giec-pour-activity-6917012187194552320–L0L?utm_source=linkedin_share&utm_medium=member_desktop_web

🏅La guerre en Ukraine qui « révèle » le risque géopolitique…

🏆 Cette actualité rappelle, s’il en est besoin, que le risque est (doit être) une variable stratégique de la réflexion des organisations, que la mise en place d’une gestion des risques de type ERM est incontournable et que la fonction qui est (doit être) à la manœuvre est la Fonction Risk Manager.

C’est ma thématique de recherche. Riche et passionnante.

Bonne lecture.

Ci-dessous un article sur « l’affaire » Buitoni.

E. coli dans les pizzas Buitoni : ouverture d’une enquête pour « homicides involontaires »

Le parquet de Paris a entamé des investigations pour « homicides involontaires », « tromperie » et « mise en danger d’autrui ». Mercredi, la Direction générale de la santé a confirmé qu’il existait un lien entre l’apparition de plusieurs cas graves de contamination d’enfants par la bactérie E. coli et la consommation de pizzas Fraîch’up de Buitoni.

Le groupe Nestlé, propriétaire de la marque Buitoni, fait face à une enquête. Le parquet de Paris a indiqué ce vendredi avoir entamé des investigations après plusieurs cas graves de contamination d’enfants par la bactérie Escherichia coli et des décès, Mercredi, les autorités sanitaires avaient annoncé avoir établi un lien entre la consommation des pizzas surgelées de la gamme Fraîch’up de Buitoni et des cas graves de contamination.

Cette enquête confiée au pôle santé publique (PSP) du parquet de Paris dont la compétence est nationale, a été ouverte le 22 mars. « Le PSP, sur dessaisissement des parquets de Nancy et Saint-Malo et en application de sa compétence en matière d’infractions portant atteinte à la santé », s’est saisi de l’enquête, a ainsi précisé le parquet de Paris.

Deux enfants décédés

Dans le détail, l’enquête porte sur les infractions de « tromperie sur une marchandise, exposition ou vente de produits alimentaires corrompus ou falsifiés et nuisibles pour la santé, mise sur le marché d’un produit préjudiciable à la santé, mise en danger d’autrui, blessures involontaires et homicides involontaires ».

Elle a été confiée à l’Office central de lutte contre les atteintes à l’environnement et à la santé publique (Oclaesp), la Direction générale de la gendarmerie nationale, le service des enquêtes de la Direction générale de la concurrence, de la consommation et de la répression des fraudes (DGCCRF) et la Brigade nationale d’enquêtes vétérinaires et phytosanitaires (BNEVP) du ministère de l’agriculture, a précisé le parquet.

La France connaît depuis fin février une recrudescence de cas de syndromes hémolytiques et urémiques (SHU) liés à une contamination à E. coli. Santé Publique France indiquait mercredi que 75 cas étaient en cours d’investigation, dont 41 pour lesquels des syndromes hémolytiques et urémiques « similaires » ont été identifiés, et 34 pour lesquels des analyses supplémentaires sont en cours. Les enfants malades sont âgés de 1 à 18 ans. Deux d’entre eux sont décédés, même si le lien avec les pizzas n’a pas été confirmé dans leurs cas.

Les premiers tests réalisés par Nestlé, propriétaire de la marque Buitoni, sur le site de Caudry, dans le Nord, où sont fabriquées ces pizzas, sont revenus négatifs . « On ne comprend pas ce qui a pu arriver, mais nous allons développer un protocole d’analyse que nous allons soumettre aux autorités », avait précisé Jérôme Jaton, directeur général industriel de Nestlé, lors d’une conférence de presse ce mercredi.

Source AFP

CA BOUGE DU COTE DU CYBER-RISQUE (1) Contextualisation et modalités des cyber-menaces. Entreprises, municipalités, hôpitaux, écoles…

Les publications sur le Blog seront consacrées pendant les semaines à venir au cyber risque. Rappel de ce qu’est le cyber risque (description du risque ; causes ; conséquences) à travers : 
  • Un article écrit par Cécile Desjardins qui décrit le risque ; dans cet article, elle le contextualise et en présente les différentes  modalités ;
  • Un article sur l’une des dernières victimes de cyber-attaques : l’ENAC ; après les entreprises, les municipalités ou encore les hôpitaux, les écoles… ;
  • Un résumé de ses causes et conséquences et un article sur son coût ;
  • Un point sur les préconisations de l’ANSII pour se prémunir contre une cyber-attaque ;
  •  Un regard vers l’avenir avec le projet de loi d’Orientation et de Programmation du Ministère de l’Intérieur (LOPMI) ;
A lire et à relire sur le blog dans la catégorie Risque et la sous-catégorie cyber-risque et cyber-sécurité :
Le cyber-risque dans les classements de risques :  
https://gestiondesrisques.net/2022/01/20/un-2eme-classement-des-risques-par-les-entreprises-le-barometre-dallianz/ https://gestiondesrisques.net/2022/01/17/classement-des-risques-par-les-entreprises/
La réticence des assureurs à assurer le cyber-risque :
https://gestiondesrisques.net/2021/03/09/risques-assurances-marche-des-assurances-cyberrisque-et-assurances/
 Le RGPD dans le rôle d’amplificateur de risque et la nécessité de mettre en place des plans d’actions :
https://gestiondesrisques.net/2021/01/26/rgpd-best-practices-et-plans-dactions/
Le cyber-risque et le télétravail. Plans d’actions :
https://gestiondesrisques.net/2021/10/06/teletravail-risques-et-plans-dactions-ou-quels-plans-dactions-pour-gerer-les-risques-lies-au-teletravail-et-selon-quelle-approche-2/
https://gestiondesrisques.net/2021/09/14/teletravail-et-risques-2/

CONTEXTUALISATION ET DIFFERENTES  MODALITES DU CYBER-RISQUE

Dix choses à savoir sur le risque cyber

Niveau de la menace, type d’attaques, maillons faibles et nouvelles voies d’entrées : tout ce qu’il faut savoir actuellement sur les actes malveillants envers les dispositifs informatiques.

1. Le risque numéro un

Le risque cyber est désormais considéré par de nombreuses organisations comme leur premier risque. Les « incidents cyber » se placent ainsi en tête du baromètre mondial des risques 2022 d’AGCS, mais aussi aux premiers rangs du classement de Davos, comme de ceux de PwC ou de France Assureurs . De fait, la prise de conscience semble enfin avoir eu lieu : la sécurité numérique est devenue stratégique, perdant ses qualificatifs de « direction technique » ou de « centre de coût » (étude Cesin et Eneid-Transition). Les trois quarts des DSI et RSSI se déclarent désormais confiants sur la capacité des dirigeants à évaluer le risque financier associé aux cyberattaques.

2. Un nombre considérable de victimes

Les chiffres diffèrent d’une étude à l’autre, mais la conclusion est identique : les organisations touchées sont extrêmement nombreuses. Selon le dernier baromètre du Cesin, plus d’une entreprise sur deux aurait subi entre une et trois attaques cyber au cours de l’année 2021 : on parle là des attaques réussies… Avec des conséquences très lourdes. « L’ampleur et la virulence ne cessent d’augmenter », souligne le Cesin, qui révèle que 6 entreprises sur 10 ont connu un impact sur leur business et en particulier une perturbation de la production (21 %), et/ou une compromission d’information (14 %), et/ou une indisponibilité du site web pendant une période significative.

3. Les attaquants sont de plus en plus structurés et spécialisés

Le mythe du jeune hacker a fait long feu. Les cyberattaques sont désormais le fait d’organisations criminelles extrêmement organisées, attirées par des taux de retour sur investissement de l’ordre de 200 à 800 %, selon le cabinet de conseil Wavestone. Certaines se sont spécialisées. Ainsi, le « ransomware as a service » (RaaS) se développe à vive allure. « Les business models ont changé, avec des ransomwares créés par des groupes qui louent leur utilisation à des spécialistes en matière d’entrée par effraction virtuelle, qui nécessite des compétences différentes », souligne Sophos dans son dernier rapport sur les menaces.

Le coût des rançons aurait atteint 500 millions de dollars sur le seul premier semestre 2021.

4. Les rançongiciels font toujours aussi mal

Aussi appelées « ransomware », ces attaques qui consistent à installer un logiciel sur un ordinateur pour en rendre illisibles les données, avant d’exiger une rançon, sont considérées comme la principale menace cyber en 2022 et auraient touché 1 entreprise sur 5 en France. Un récent rapport de l’Anssi constate une hausse de 255 % de ces attaques entre 2019 et 2020, avec pour premières cibles les secteurs de la santé et de l’éducation, les collectivités territoriales et les prestataires de services numériques. Lors de la dernière conférence Panocrim du Clusif, Gérôme Billois, associé cybersécurité et digital trust chez Wavestone, a rappelé que le trésor américain a identifié 5,2 milliards de dollars de transactions en bitcoins liées à l’écosystème des rancongiciels… dont 500 millions sur le seul premier semestre 2021.

5. Le cyberespionnage est un sujet croissant d’inquiétude

Révélée l’été dernier, l’affaire Pegasus a eu le mérite de braquer les projecteurs sur l’importance de la menace. Après, également, les nombreux avertissements lancés ces derniers mois par l’Anssi, plus d’une entreprise sur deux considère élevée la menace en matière de cyberespionnage. « Il y a probablement de nombreuses menaces persistantes avancées (ou attaques APT pour ‘advanced persistant threats’), issues de groupes de cyberespionnage liés à des Etats, qui ne sont pas découvertes », reconnaît Matthieu Faou, chercheur chez Eset.

L’hameçonnage a été le vecteur d’entrée de 73 % des attaques.

6. Le « phishing » reste le vecteur d’attaques le plus fréquent

L’enquête du Cesin montre que l’« hameçonnage » a été le principal vecteur d’entrée pour les attaques subies par 73 % des entreprises. Cybermalveillance.gouv.fr appelle à déjouer les pièges de ces messages frauduleux destinés à leurrer l’internaute pour l’inciter à communiquer des données personnelles (comptes d’accès, mots de passe…) et/ou bancaires en se faisant passer pour un tiers de confiance. En étant par exemple extrêmement attentif sur le « nom de l’expéditeur, une demande inhabituelle, l’incitation à cliquer sur un lien ou une pièce jointe, etc. »

7. Les vulnérabilités logicielles sont aussi beaucoup utilisées

L’exploitation de failles serait à l’origine de 53 % des entrées dans les systèmes (étude Cesin). C’était le cas avec Log4Shell , la faille décelée dans une bibliothèque des systèmes Java et qui s’est abattue en toute fin d’année 2021 sur le monde de la cybersécurité. L’occasion de rappeler la nécessité de réaliser les mises à jour de tous ses systèmes.

8. Les « doubles extorsions » se multiplient

Comme l’avait relevé l’Anssi dès le début 2021, les attaques qui associent chiffrements de systèmes et violations de données sont de plus en plus courantes. Menacer de divulguer ou de vendre les données au plus offrant est aussi un moyen d’accroître la pression sur les victimes : tous les moyens de pression possibles sont désormais utilisés.

9. La supply chain logicielle est un terrible maillon faible.

Preuve en a été faite en 2021, avec les affaires SolarWinds et Kaseya , les attaques sur des sous-traitants informatiques peuvent générer de terribles effets de chaîne et avoir des conséquences désastreuses sur des milliers d’entreprises. « Orchestrées par des criminels cherchant à dérober des données ou simplement à causer le plus de dommages possible auprès des grands fournisseurs SaaS et de leurs clients, ces attaques risquent de se multiplier en 2022 », juge Tom Kellermann, responsable de la stratégie de cybersécurité de VMware.

Les objets connectés sont ciblés par certains groupes d’attaquants.

10. Les systèmes Linux sont aujourd’hui ciblés

Moteur de nombreux grands projets de transformation numérique, le système d’exploitation Linux est aujourd’hui régulièrement visé par les attaquants. C’est aussi le cas de certains objets connectés qui utilisent Linux. « En raison de la grande disponibilité et du support assez médiocre de certaines marques d’appareils connectés bon marché et grand public, aucun obstacle n’est véritablement offert aux attaquants automatisés », relève Sophos, qui s’attend « à ce que les attaques ciblant les serveurs Linux et les produits électroniques grand public se poursuivent sans relâche en 2022 ».

Par Cécile Desjardins. Févr. 2022

L’École Nationale de l’Aviation Civile frappée avec le ransomware Hive

L’ENAC a été frappée, durant le week-end du 12 mars, par une cyberattaque impliquant le ransomware Hive. Ses activités sont fortement perturbées. Une rançon de 1,2 million de dollars est demandée.

Dénonçant le travail d’un chercheur, les cyberdélinquants ayant attaqué l’ENAC ont décidé de revoir à la hausse leurs prétentions, demandant désormais deux millions de dollars de rançon.  

L’une de nos sources vient de confirmer ce qui nous avait été précédemment suggéré, nous fournissant au passage une capture d’écran de l’espace de dialogue ouvert par les cyberdélinquants à l’intention de l’ENAC : l’école a été attaquée avec le ransomware Hive. Les assaillants réclament une rançon de 1 200 000 dollars, en bitcoin.

La direction de la communication de l’ENAC est revenue vers nous, confirmant l’implication d’un ransomware. L’impact de la cyberattaque est effectivement très important à ce stade, jusqu’à affecter la capacité à se déplacer physiquement sur les sites de l’école et à assurer les vols programmés. Les partenaires de l’ENAC ont été informés afin de pouvoir s’isoler de ses systèmes d’information, et la direction générale de l’Aviation civile (DGAC) accompagne l’école dans la gestion de l’incident. Une déclaration publique est en préparation.

C’est un tweet rapidement supprimé qui nous a mis la puce à l’oreille. L’École Nationale de l’Aviation Civile (ENAC) est à l’arrêt depuis ce week-end. Elle a été victime d’une cyberattaque. Compte tenu de l’étendue des effets observables, l’implication d’un ransomware apparaît plus que probable.

L’espace de dialogue ouvert par les cyber-délinquants pour l’ENAC.

De fait, de nombreux services numériques, qui répondaient encore parfaitement présents la semaine dernière, sont aujourd’hui aux abonnés absents, retournant des erreurs 503 (service temporairement indisponible), ou renvoyant sur des pages de maintenance. C’est ainsi notamment le cas pour les services de campus numérique de l’école, ou l’application dite HDA, de gestion des activités. Plus préoccupant, pour certains services numériques, l’erreur retournée est 404 (non trouvé), suggérant, au mieux, la déconnexion de certains systèmes de stockage, au pire leur endommagement, voire chiffrement, par l’attaquant. Un service d’accès distant au système d’information, quant à lui, ne répond tout simplement pas.

Au téléphone, le message est simple : « pour l’instant, nos outils téléphoniques et informatiques sont paralysés ». Et tous les appels sur les numéros fixes sont renvoyés vers un seul et unique poste. Certaines adresses e-mail professionnelles semblent toutefois opérationnelles. Nous avons ainsi tenté de joindre la direction de la communication de l’école, en vain – et cela aussi par téléphone, fixe comme mobile.

Problème, au moins une adresse IP associée à des services de l’ENAC semble également, selon les résolutions DNS, liée à la direction de la technique et de l’innovation (DTI) de la direction des services de la Navigation aérienne (DSNA) de la direction générale de l’Aviation civile (DGAC). De quoi suggérer de potentielles interconnexions, au moins limitées.

Valéry Rieß-Marchive. Mars 2022

UN 2EME CLASSEMENT DES RISQUES PAR LES ENTREPRISES : LE BAROMETRE D’ALLIANZ

Dans le baromètre des risques 2022 d’ALLIANZ :
 
👍Le Cyberrisque, sans surprise, en hausse, risque n°1 depuis 2019. Voir https://gestiondesrisques.net/2020/01/16/contrer-le-cyber-risque-risque-n1-du-barometre-allianz-2019/ En première position dans l’enquête annuelle du cabinet PwC Voir https://gestiondesrisques.net/2022/01/17/classement-des-risques-par-les-entreprises/
 
👍Le risque sanitaire, risque n°4, en baisse.
 
👍Les catastrophes naturelles et le changement climatique respectivement en 3ème et 6ème positions, en hausse tous les deux. 

Baromètre des risques 2022 d’Allianz : les cyberattaques passent en première place, devant la Covid-19 et les perturbations de la chaîne d’approvisionnement

  • L’interruption d’activité occupe le deuxième rang, car les perturbations massives des chaînes de production et d’approvisionnement ne devraient s’atténuer que progressivement.
  • La pandémie passe de la deuxième à la quatrième place, les entreprises s’estimant généralement bien préparées à de futurs événements.
  • Les catastrophes naturelles et le changement climatique se hissent respectivement en troisième et en sixième position, face à l’augmentation des événements météorologiques graves et des risques liés à la transition.
  • Ce baromètre explore également les principaux risques spécifiques à 20 différents secteurs, notamment pour le Transport (1er Interruptions d’activité), l’Aviation & Spatial (1er Incidents cyber), la Marine (1er Interruptions d’activité), l’Hôtellerie & Tourisme (1er Pandémie).

Paris, le 18 janvier 2022. En 2021, les cyber attaques, les interruptions d’activité et perturbations de la chaîne d’approvisionnement, et les catastrophes naturelles ont durement touché de nombreuses entreprises. Selon le Baromètre des risques 2022 d’Allianz, ces trois risques demeurent les plus importants pour les entreprises. Les incidents cyber arrivent en tête pour la deuxième fois seulement dans l’histoire du baromètre (44 % des réponses). Les interruptions d’activité les suivent de près (42 %) et les catastrophes naturelles grimpent de la sixième à la troisième place (25 %). Le changement climatique bat son record en passant du neuvième au sixième rang (17 %). Enfin, la pandémie descend en quatrième position (22 %).

L’enquête annuelle d’Allianz Global Corporate & Specialty (AGCS) analyse les opinions de 2 650 experts, notamment des directeurs généraux, gestionnaires de risques, courtiers et assureurs, dans 89 pays et territoires. Consultez le classement complet des risques au niveau mondial, national et pour 20 secteurs différents (Transport, Aviation/Spatial, Marine, Banques et services Financiers, Télécoms, Construction & Immobilier, Divertissement & Médias, Hôtellerie & Tourisme, Services publics, Automobile, Energie, Biens de consommation…) en cliquant sur ce lien et en français en pièce jointe.

« L’interruption d’activité devrait rester la principale thématique de risque sous-jacente en 2022, signale Joachim Mueller, CEO d’AGCS. La plupart des entreprises redoutent avant tout de ne pas pouvoir fabriquer leurs produits ou fournir leurs services. 2021 a connu des bouleversements sans précédent, causés par différents facteurs. Les cyber attaques dévastatrices, les multiples événements météorologiques liés au réchauffement climatique touchant les chaînes d’approvisionnement, ainsi que les difficultés de production et la saturation des transports en raison de la pandémie ont provoqué des perturbations majeures. La situation ne devrait s’améliorer que progressivement cette année. Le renforcement de la résilience face aux nombreuses causes d’interruption d’activité s’avère de plus en plus souvent un avantage concurrentiel ».

Principaux risques en France

Cyberdélinquance : préoccupations liées aux ransomwares et sensibilisation aux vulnérabilités

Les incidents cyber arrivent en tête du Baromètre des risques 2022 d’Allianz et se classent parmi les trois premiers risques dans la plupart des pays étudiés. La hausse récente des attaques par ransomware en constitue la raison majeure. Celles-ci sont considérées comme la principale menace cyber en 2022 par les personnes interrogées (57 %). Ce phénomène révèle des tendances préoccupantes, telles que les stratégies de ‘‘double extorsion’’ qui associent les chiffrements de systèmes et les violations de données, l’exploitation de vulnérabilités logicielles qui peut toucher des milliers d’entreprises (comme Log4J et Kaseya) ou le ciblage d’infrastructures physiques essentielles (comme Colonial Pipeline aux États-Unis). La cyberdélinquance représente aussi une source d’inquiétude majeure au regard des critères environnementaux, sociaux et de gouvernance (ESG) des entreprises. Les sondés reconnaissent la nécessité de renforcer la résilience et la préparation aux risques de défaillance, sous peine de subir les mesures des régulateurs, investisseurs et autres parties prenantes.

« Les attaques par ransomware sont devenues très lucratives pour les cyber délinquants, qui perfectionnent leurs stratégies et peuvent aujourd’hui opérer avec un simple abonnement de 40 dollars et quelques connaissances informatiques. La commercialisation des outils de cyberdélinquance facilite l’exploitation des vulnérabilités à grande échelle. Les attaques sur les chaînes d’approvisionnement technologique et les infrastructures essentielles vont se multiplier », prévient Scott Sayce, directeur mondial de l’assurance cyber chez AGCS.

Les interruptions d’activité représentent le deuxième risque le plus préoccupant. Durant une année marquée par des perturbations majeures, les vulnérabilités des chaînes d’approvisionnement et des réseaux de production modernes ont été plus que jamais mises en évidence. L’enquête révèle également que l’incident cyber constitue la cause d’interruption d’activité la plus redoutée, compte tenu de l’augmentation des attaques par ransomware, mais aussi de la dépendance au numérique et du télétravail. Les catastrophes naturelles et la pandémie sont les deux autres principales causes d’interruption d’activité, selon les personnes interrogées.

En 2021, les hausses de la demande consécutives aux confinements ont aggravé les perturbations des chaînes de production et d’approvisionnement liées à la fermeture d’usines en Asie et à un engorgement inédit des ports à conteneurs en raison de la Covid-19. Les retards causés par la pandémie se sont ajoutés à d’autres problèmes logistiques, comme le blocage du canal de Suez ou la pénurie mondiale de semi-conducteurs après les fermetures d’usines à Taïwan, au Japon et au Texas, provoquées par des incendies et des événements météorologiques.

« La pandémie a démontré que l’interconnexion des chaînes d’approvisionnement modernes et la combinaison de différents événements pouvaient créer des perturbations majeures. Pour la première fois, la résilience des chaînes d’approvisionnement a été éprouvée dans le monde entier jusqu’au point de rupture », fait remarquer Philip Beblo, directeur Dommages aux biens Technologie, Médias et Télécoms chez AGCS.

Selon le récent Global Trade Report d’Euler Hermes, les fortes perturbations de la chaîne d’approvisionnement causées par la pandémie de Covid-19 devraient se poursuivre au cours du deuxième semestre 2022. Toutefois, les difficultés liées au déséquilibre entre l’offre et la demande mondiales, ainsi qu’à la saturation du transport par conteneurs devraient s’atténuer, en supposant qu’il n’y ait pas d’autres développements inattendus.

La sensibilisation aux risques d’interruption d’activité est aujourd’hui une question stratégique essentielle pour l’ensemble de l’entreprise. « Les dirigeants veulent une plus grande transparence des chaînes d’approvisionnement. Les organisations investissent dans des outils et travaillent sur des données afin de mieux comprendre les risques et de mettre en place des inventaires, redondances et plans d’intervention visant à garantir la continuité d’activité », souligne Maarten van der Zwaag, directeur mondial du conseil en risques Dommages aux biens chez AGCS.

Après l’amélioration de la préparation aux pandémies : renforcer la résistance au changement climatique

Si le risque de pandémie reste une préoccupation majeure pour les entreprises, il descend de la deuxième à la quatrième place (avant émergence du variant Omicron). La crise de la Covid-19 assombrit toujours les perspectives économiques de nombreux secteurs, mais il est encourageant de constater que les entreprises semblent s’être bien adaptées. La majorité des sondés (80 %) estiment qu’ils sont suffisamment ou bien préparés à un futur incident. L’amélioration de la gestion de la continuité d’activité est la principale mesure prise pour accroître la résilience des entreprises.

La progression des catastrophes naturelles et du changement climatique est révélatrice. Étroitement liés, ces deux risques se classent respectivement à la troisième et à la sixième place. Ces dernières années, la fréquence et la gravité des événements météorologiques se sont accrues en raison du réchauffement climatique. En 2021, le total des pertes assurées dans le monde au titre des catastrophes naturelles devrait dépasser les 100 milliards de dollars, battant ainsi un record pour la quatrième année consécutive. L’ouragan Ida aux États-Unis a sans doute été le sinistre le plus coûteux. Toutefois, plus de la moitié des pertes sont liées à des risques dits secondaires. Ainsi, les inondations, fortes pluies, orages, tornades et même gelées hivernales, qui sont souvent des phénomènes locaux, s’avèrent de plus en plus coûteux. Parmi eux, citons la tempête hivernale Uri au Texas, la dépression Bernd qui a provoqué des inondations catastrophiques en Allemagne et au Benelux, les fortes inondations dans la ville chinoise de Zhengzhou, ou encore les canicules et les incendies de forêt au Canada et en Californie.

Les personnes interrogées dans le cadre du Baromètre des risques d’Allianz se déclarent principalement préoccupées par les événements liés au changement climatique qui causent des dommages aux biens des entreprises (57 %), et par les impacts sur l’activité et la chaîne d’approvisionnement (41 %). Leurs autres sujets d’inquiétude concernent la gestion de la transition vers l’économie décarbonée (36 %), la conformité à une réglementation et à des exigences d’information complexes. La prévention des risques de contentieux liés à une action insuffisante pour lutter contre le changement climatique est également citée par 34 % des répondants.

« Certes, les problèmes majeurs tels que la pandémie et la volatilité de l’environnement économique dominent la gestion des risques au quotidien. Cependant, la pression exercée sur les entreprises pour qu’elles agissent face au changement climatique s’est sensiblement accrue au cours de l’année, observe Line Hestvig, directeur Durabilité chez Allianz SE. Nous constatons une tendance nette vers la mise en place, au sein des entreprises, de compétences spécialisées dans l’atténuation du risque climatique, réunissant des experts en gestion des risques et en développement durable ».

Les entreprises et les assureurs doivent aussi renforcer la résistance aux événements météorologiques extrêmes. « Des événements autrefois centennaux pourraient survenir plus fréquemment à l’avenir et dans des régions jusque-là considérées comme ‘‘sûres’’. Les bâtiments et les plans de continuité d’activité doivent être plus solides pour pouvoir y faire face », conclut Maarten van der Zwaag.

Autres risques en hausse et en baisse dans le Baromètre des risques 2022 d’Allianz :

  • La pénurie de maind’œuvre qualifiée (13 %) fait son entrée dans le top 10 des risques, à la neuvième place. Il a rarement été aussi difficile d’attirer et de retenir les talents. Les sondés classent ce risque parmi les cinq premiers dans les secteurs de l’ingénierie, de la construction, de l’immobilier, des services publics et de la santé. Ils le placent au premier rang dans les transports.
  • Les évolutions législatives et réglementaires restent à la cinquième place (19 %). Les principales mesures réglementaires concernant les entreprises en 2022 portent sur la lutte contre les pratiques anticoncurrentielles dans le numérique, ainsi que les objectifs de durabilité environnementale, avec la taxonomie verte européenne.
  • Les incendies et explosions (17 %), qui constituent un risque permanent pour les entreprises, se classent à la septième place, comme l’année dernière. Les évolutions du marché (15 %) chutent de la quatrième à la huitième place. Enfin, les évolutions macroéconomiques (11 %) descendent de la dixième à la huitième place.

 Florence Claret. Contact Presse Allianz

CLASSEMENT DES RISQUES PAR LES ENTREPRISES

Il est toujours intéressant de faire un point sur le classement des risques par les entreprises.
👍 Le Cyberrisque, sans surprise, risque n°1.
👍 Plus inattendu et enseignement intéressant : le cyberisque, devant le risque sanitaire.
👎 Malheureusement sans surprise : le risque climatique, risque n°4 ; mais l’évolution, même si elle est lente, est positive.

La cybersécurité inquiète plus les patrons que le Covid

L’enquête annuelle du cabinet PwC auprès de dirigeants d’entreprises partout dans le monde révèle leur confiance dans leur activité. S’étant adaptés à la crise sanitaire, ils ont pour principal sujet de préoccupation la sécurité de leurs systèmes informatiques.

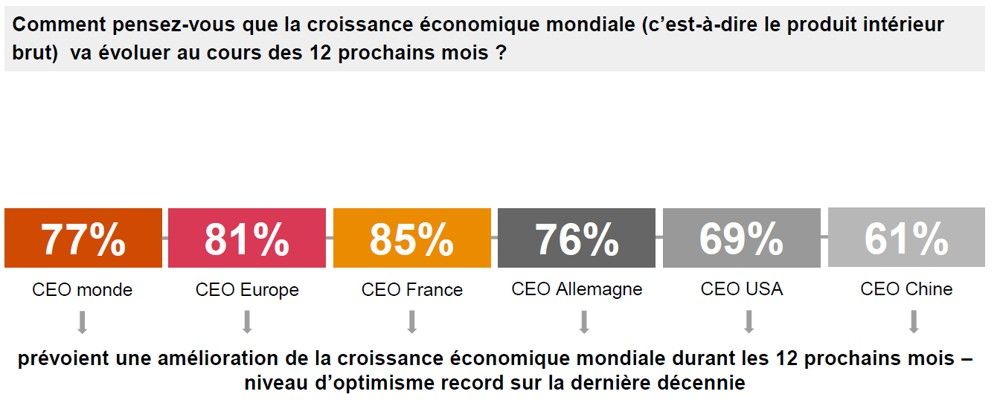
Visiblement, les chefs d’entreprise n’ont guère de crainte sur les conséquences à venir de la pandémie du Covid-19 dans sa variante Omicron. Selon l’enquête annuelle effectuée par le cabinet PwC en interrogeant quelque 4.500 patrons de 89 pays, l’optimisme est de mise.

Plus de 75 % d’entre eux s’attendent à ce que la croissance économique s’améliore dans les douze prochains mois. Ils sont même 85 % en France à se montrer aussi confiant dans l’avenir. « C’est la première fois, dans notre enquête, que les chefs d’entreprises français sont plus confiants que leurs homologues des autres pays », observe Patrice Morot, Président de PwC France et Maghreb.

Les patrons français sont parmi les plus optimistes au monde.
Les patrons français sont parmi les plus optimistes au monde.PwC

En filigrane, l’optimisme se fonde sur le fait que les entreprises se sont adaptées à la situation sanitaire. « Nous ne sommes plus en mars 2020 où tout le monde était confiné, les villes étaient désertes et certaines entreprises obligées de fermer », témoigne Patrice Morot.

La Chine se distingue

A court terme cependant, les patrons chinois se montrent plus soucieux que leurs homologues étrangers en ce qui concerne l’évolution de leur chiffre d’affaires. Seulement 48 % d’entre eux s’attendent à une amélioration de leur activité dans l’année qui vient contre 67 % pour les patrons américains et 60 % pour les européens. Sans doute faut-il voir là les répercussions liées aux difficultés du groupe immobilier chinois Evergrande . De plus « les perspectives d’investissement se sont dégradées et la stratégie « zéro covid » du gouvernement chinois, mise à mal par le variant Omicron, pèse sur le moral des chefs d’entreprise », ajoute Patrice Morot. A plus long terme, l’écart entre les patrons chinois et étrangers s’estompe. Ensemble, ils sont optimistes à 64 % sur l’évolution de leur chiffre d’affaires d’ici à 3 ans. Ils sont 77 % aux Etats-Unis et 72 % en France.

La cybersécurité en priorité

En règle générale, les entreprises se sont adaptées à la crise sanitaire et vivent avec.

Dans un monde de plus en plus numérisé […], il est logique que les patrons se préoccupent de la sécurité de leurs infrastructures informatiques pour répondre aux nouveaux usages de leurs clients

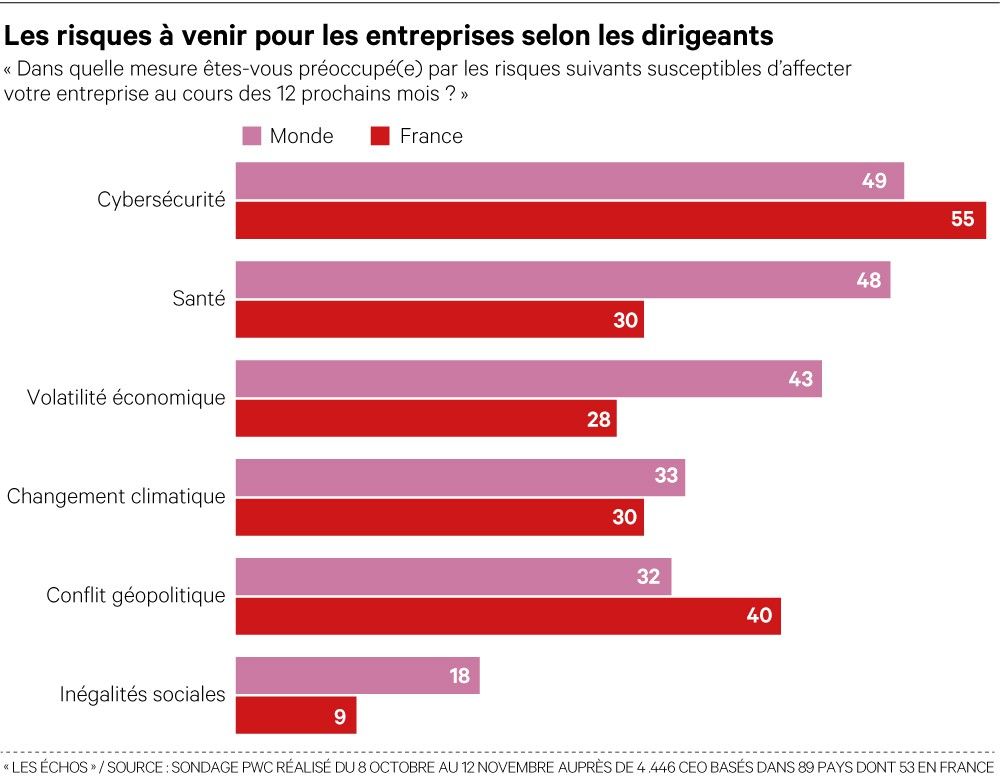
La principale préoccupation des patrons concerne les risques liés à la cybersécurité. « Dans un monde de plus en plus numérisé auquel la crise sanitaire a donné un nouveau coup de fouet avec la hausse des achats via internet, il est logique que les patrons se préoccupent de la sécurité de leurs infrastructures informatiques pour répondre aux nouveaux usages de leurs clients », explique Patrice Morot.

Davos : des dirigeants particulièrement pessimistes

Les chefs d’entreprise français se distinguent de leurs homologues étrangers par le fait qu’ils placent, pour 40 % d’entre eux, les risques géopolitiques au deuxième rang de leurs inquiétudes. Sans doute faut-il y voir la forte dépendance des grands groupes mondiaux français aux importations, avance PwC. Les risques de rupture d’approvisionnement et les pénuries qui en découlent sous-tendent le débat actuel des relocalisations d’activité en France .

La décarbonation à la traîne

A l’heure où la lutte contre le changement climatique prend de l’ampleur dans un contexte de décarbonation de l’industrie, les patrons admettent un retard certain. Seulement 22 % d’entre eux ont pris des mesures en faveur de la neutralité carbone et 29 % prévoient de le faire. « Pour les deux tiers, ce sont des dirigeants d’entreprises mondiales. Si nous assistons à une véritable prise de conscience sur le sujet, les dirigeants des entreprises de taille intermédiaire abordent plus difficilement les enjeux climatiques » tempère Patrice Morot.

Richard Hiault. 17 janvier 2022.

METAVERS. LA CONTREFACON, VERSION DIGITALE

Je ne pensais pas que l’actualité me permettrait si rapidement d’illustrer le risque de propriété intellectuelle. Ci-dessous un article qui vous explique de qu’est la contrefaçon version digitale.

  • Cet article termine la série consacrée à l’élargissement du risque qui oblige les entreprises à faire face à des risques potentiels qui sortent du champ de compétences des experts qui n’ont ni la connaissance, ni l’expérience pour répondre à un avenir qu’ils ne connaissent pas.
  • Il illustre également la transversalité du risque : métavers, risque de propriété industrielle et risque de réputation (atteinte à la marque).

Hermès s’oppose aux contrefaçons dans le métavers

La marque de luxe dénonce un artiste pour avoir vendu des sacs Birkin numériques sous forme de NFT.

Le MetaBirkin est la création de Mason Rothschild basé à Los Angeles. Sa reproduction digitale du modèle iconique – dédiée à l’actrice et chanteuse Jane Birkin – a été présentée début décembre à Art Basel Miami en «hommage au sac à main le plus célèbre d’Hermès». Prenant position pour une mode du luxe favorable à l’environnement et au bien-être animal, sa gamme a été intentionnellement parée de fausse fourrure.

Rothschild n’a conçu que 100 MetaBirkins, créant un niveau d’exclusivité comparable à l’original qui se vend aux alentours de 9000 dollars en magasin. Représentant le comble du luxe, certains Birkin en croco ont atteint des centaines de milliers de dollars dans des ventes aux enchères.

Les MetaBirkins ont rapporté près de 800’000 dollars en cinq jours, mais l’enseigne française, dans un communiqué repris par le Financial Times, a déclaré: «Hermès n’a pas autorisé ni consenti à la commercialisation ou à la création de notre sac Birkin. Ces NFT portent atteinte à notre image de marque et à la notion de propriété intellectuelle. Ils sont un exemple de faux produits Hermès dans le métavers.»

Le projet MetaBirkin de Rothschild est la suite de son projet Baby Birkin NFT réalisé en partenariat avec un autre artiste, Eric Ramirez, qui avait fait sensation en mai dernier. Le Baby Birkin, une animation d’un sac Birkin pixelisé translucide où est niché un foetus, est un «clin d’oeil à la position très recherchée du sac à main dans la culture pop». L’œuvre s’est vendue pour 23’500 dollars.

Rothschild n’a pas encore commenté publiquement les accusations d’Hermès à son égard, mais s’insurge à son tour contre des copies de ses MetaBirkins en vente sur OpenSea, la même plateforme qui hébergeait ses originaux.

1. Blog Emily Turrettini

LE RISQUE, VARIABLE STRATEGIQUE DE LA REFLEXION DES ENTREPRISES (5) LE RISQUE DE PROPRIETE INTELLECTUELLE.  

Cette semaine, un article très court pour mieux connaitre un risque souvent passé sous silence : le risque de propriété intellectuelle.

Nous nous retrouvons en 2022. Je vous souhaite de belles fêtes de fin d’Année 🎄 

« La gestion des risques de propriété intellectuelle, un enjeu crucial pour les entreprises »

Les actifs immatériels comme les brevets, marques, droits d’auteur ou secrets d’affaires représentent plus des trois quarts de la valeur de la plupart des entreprises. La gestion de la propriété intellectuelle (PI), des risques associés et du transfert à l’assurance, est donc un enjeu crucial, voire une question de survie pour les PME selon Marie L’Affeter, directeur de la souscription propriété intellectuelle chez Tokio Marine HCC.

Qu’est-ce qui aujourd’hui constitue la valeur d’une entreprise ?

Les actifs immatériels tels que les droits de PI représentent aujourd’hui la majorité de la valeur de beaucoup d’entreprises, voire constituent leur atout le plus précieux. Nous sommes désormais dans une économie de la connaissance : quand les actifs immatériels ne pesaient que 10 % de la valeur des entreprises de l’indice S&P 350 Europe en 1975, leur part s’élève désormais à plus de 80 % (étude OceanTomo). Comme le prédisait Mark Getty, petit-fils du magnat américain du pétrole : « La propriété intellectuelle est le pétrole du XXIe siècle. »

Quel impact cette place prépondérante de la PI a-t-elle sur la gestion des risques ?

La majorité des entreprises a une exposition croissante aux risques liés à la PI, qu’elle en ait conscience ou non. La valeur commerciale et stratégique des droits de PI explique l’augmentation constante des demandes de droits de PI et du nombre de litiges. Ainsi, l’an dernier, malgré une baisse de 3,5 % du PIB mondial, les demandes de brevets à l’international ont progressé de 4 % pour atteindre le record de 275 900, selon l’Organisation mondiale de la propriété intellectuelle (OMPI).

Les dirigeants doivent comprendre l’importance des droits de PI pour leurs objectifs commerciaux et avoir une stratégie de gestion de la PI et de transfert des risques en adéquation. En effet, seulement 15 % environ des actifs immatériels sont assurés actuellement contre plus de 60 % des actifs matériels (Financial Impact of IP & Cyber Assets : 2020 Aon-Ponemon Global Report)…

Le marché a besoin de bien comprendre les enjeux des risques PI et l’intérêt de leur transfert aux assureurs. En tant qu’assureur PI, nous permettons à une entreprise mise en cause de résister en conservant une tranquillité financière, et lui apportons notre expertise dans la gestion de litiges souvent complexes.

Quelle est votre perception actuelle du marché ?

Le marché de l’assurance PI est un marché de niche en pleine évolution depuis deux ans. Par exemple, les clauses d’indemnisation non plafonnées liées à la violation de droits de PI deviennent des standards en matière d’obligations contractuelles entre vendeurs, clients et partenaires, et leur assurance est de plus en plus exigée. 

LE RISQUE, VARIABLE STRATEGIQUE DE LA REFLEXION DES ENTREPRISES (4). DUE DILIGENCES : LE CAS DES INTERMEDIAIRES

Dernier ou avant-dernier partage avant Noël. Je vous souhaite à tous de bonnes fêtes. Et je joins le visuel « clin d’oeil » de l’an dernier pour profiter des vacances pour partager, lire toujours et encore…

Comment le risque est devenu une variable stratégique. Deux facteurs explicatifs sont l’élargissement du domaine du risque et son amplification depuis 2004 par le régulateur-législateur.

  1. Les due diligences sont un de ces nouveaux risques que je vous présente depuis plusieurs semaines. L’article que je vous propose cette semaine vous le présente en trois étapes de la démarche de gestion des risques : identification ; évaluation et cartographie ; mise en oeuvre de plans d’actions ; diffusion des résultats au sein de l’organisation pour que se développe une culture du risque. 
  2. Ce nouveau risque entre dans le champ de l’amplification sociale du risque.  Comme le suggère le concept d’amplification sociale du risque, les risques sont amplifiés et instrumentalisés par des institutions telles que le régulateur-législateur et les médias (Pidgeon et al, 2003). Le rôle du régulateur-législateur a commencé en France avec la Loi de Sécurité Financière. Sur fond de scandales et de crise, les interventions du régulateur-législateur  ont amèné les entreprises à renforcer les systèmes de contrôle interne et de gestion des risques : loi du 3 juillet 2008, ordonnance du 8 décembre 2008 ; rapport du 8 décembre 2009de l’AMF ; loi Sapin II du 9 décembre 2016

RAPPEL LOI SAPIN II

La loi Sapin II vise à prévenir les risques de blanchiment des capitaux, de financement du terrorisme et de la corruption – la corruption est le fait pour toute personne de solliciter une personne dépositaire de l’autorité publique, moyennant rémunération, un acte relevant de ses fonctions Elle propose six mesures pour cartographier le risque de corruption et le prévenir au niveau organisationnel et individuel. Cette loi n’oblige pas à une communication extérieure spécifique mais elle engage la responsabilité personnelle des dirigeants et celle de la société en tant que personne morale.

Nicolas Dufour et moi-même présentons davantage la loi Sapin II ainsi que les réglementations en vigueur et la soft-law (principe de précaution) dans notre ouvrage ; voir « La Fonction Risk Manager. Organisation. Méthodes et Positionnement », Ed Gereso, p.50. 

https://www.la-librairie-rh.com/livre-entreprise/la-fonction-risk-manager-fris.html

LIRE OU RELIRE

Vous pouvez également lire ou relire d’autres articles sur ce sujet sur le blog dans les rubriques corruption et/ou Loi Sapin II ou en recherchant par mots clés ou dans les archives mensuelles par date. .

Due diligences : le cas des intermédiaires

Obligation légale en vertu de la loi Sapin II, les due diligences apparaissent comme l’un des piliers principaux de tout programme de conformité robuste, que celui-ci soit dédié à l’anticorruption ou à d’autres enjeux ESG. Parmi les tiers à évaluer – clients, fournisseurs et intermédiaires – ces derniers demeurent les plus à risque. Comment les définir ? Comment les évaluer ? Quelles mesures de remédiation adopter pour continuer de nouer des relations contractuelles avec eux ? C’était l’objet de notre dernier atelier pratique !

L’intermédiaire, un (in)dispensable ?

Le recours à des intermédiaires pour faciliter, mener à leur terme ou sécuriser des relations commerciales est une pratique courante du commerce international et du marché à l’export. Cet usage, légal, s’avère néanmoins porteur de risques juridiques, financiers et réputationels conséquents eu égard aux réglementations anticorruptions. Un grand groupe européen du secteur de l’aéronautique en a récemment fait les frais en étant condamné au paiement d’une amende de plusieurs milliards d’euros pour des allégations de corruption via des réseaux d’« agents » – l’autre dénomination des intermédiaires.

Si l’emploi de ce type de tiers reste autorisé, de nombreuses entreprises souhaitent désormais le limiter au maximum. Certaines d’entre elles assument même de ne plus y avoir recours du tout, quitte à se fermer certains marchés.

Reste que pour certains marchés, le concours d’agents continue d’apparaitre comme indispensable pour de nombreuses équipes commerciales. « C’est un enjeu culturel » affirme l’un des experts qui s’est exprimé lors de notre dernier atelier pratique, « mais il est maintenant fondamental de remettre en cause ces pratiques et de s’interroger systématiquement sur l’opportunité réelle de recourir à ce type de tiers ». S’il convient alors de restreindre l’usage d’intermédiaires aux situations de nécessité, ce délaissement progressif doit néanmoins s’accompagner d’un « développement des capacités d’intelligence stratégique et économique au sein même des entreprises ou dans leur environnement proche » avance un autre participant.

Évaluer et remédier

Lorsque l’entreprise juge nécessaire de recourir à un intermédiaire, elle se trouve alors dans l’obligation de conduire une due diligence à son égard, c’est-à-dire une évaluation préalable de sa maturité vis-à-vis de la prévention de la corruption. Pour cela, encore faut-il que tout le monde s’accorde sur ce que recouvre la notion d’intermédiaire. Bien qu’elle puisse varier significativement en fonction des sociétés considérées, tous les experts interrogés s’accordent sur le fait que la qualité d’intermédiaire ne dépend pas des appellations que peuvent en donner les opérationnels : consultants, agents commerciaux, prestataires de services, voire traders, lobbyistes, avocats ?

Aussi pour faciliter le travail des équipes E&C, il peut être judicieux de recenser et de cartographier le type d’intermédiaires couramment utilisés dans l’entreprise, d’en dresser une typologie et de définir pour chacun d’entre eux les rôles et responsabilités à priori attendus. Cet exercice facilitera ensuite grandement le travail du compliance officer lors du suivi de la relation ou de prochaines relations contractuelles.

En fonction de la taille et de l’organisation des entreprises, le process de due diligence en tant que tel est soit centralisé, soit délégué aux compliance officers locaux. L’évaluation s’effectue grâce à des outils informatiques et des bases de données bien connues des professionnels du domaine, soit en externe grâce à des prestataires de service spécialisés. Les solutions disponibles – et par conséquent les due diligence réalisées – sont donc assez similaires entre les différentes entreprises.

En revanche, la façon de traiter les résultats délicats diffèrent. Selon la criticité du risque, les mesures de remédiation varient et vont de l’inscription de clauses anti-corruption spécifiques, à l’audit sur pièce voire sur site, jusqu’au refus pur et simple de nouer une relation contractuelle, même si cela peut signifier le retrait pur et simple d’un marché potentiel.

Une culture de la due diligence

Pour renforcer la robustesse du dispositif de due diligence, tout en favorisant une culture de compliance au sein de l’entreprise, de nombreuses directions E&C délèguent en partie le process de due diligence aux équipes locales et aux opérationnels en charge de la relation avec l’intermédiaire. Ainsi il peut être demandé aux équipes commerciales de réaliser une due diligence de premier niveau, superficielle mais suffisante pour écarter les intermédiaires les plus à risques.

Ce transfert de responsabilité partiel participe à la sensibilisation des opérateurs et à l’intégration des contraintes légales au plus près de l’activité. Cette acculturation doit en outre permettre une meilleure compréhension de la part de ces derniers des contraintes de temps et de budget attachées à la réalisation de due diligences robustes.

Pour ce faire, les équipes opérationnelles doivent être formés aux enjeux de l’anticorruption et à l’utilisation des outils informatiques de screening. A ces actions de sensibilisation, peuvent s’adjoindre, le cas échéant, des mesures de sanction (blâmes, avertissements, assortis généralement de sessions de formation dédiées) en cas de non-respect de l’obligation de due diligence précontractuelle.

Récemment, une juridiction est même aller jusqu’à considérer que le licenciement d’un directeur commercial qui ne s’inquiétait pas de la due diligence anti-corruption devant être réalisée avant la signature d’un contrat reposait bien sur une cause réelle et sérieuse[1]. Un argument massue qui devrait permettre aux compliance officers de rappeler à ceux qui l’oublieront, que les due diligences sont belles et bien devenues des prérequis indispensables à toute relation contractuelle avec un intermédiaire… A bon entendeur !

[1] https://www.doctrine.fr/d/CA/Angers/2021/C65C9311DC30A792F5983

Mai 2021

LE RISQUE, VARIABLE STRATEGIQUE DE LA REFLEXION DES ENTREPRISES (3)  UN NOUVEAU RISQUE : LA FRAUDE AU PRESIDENT (SUITE) – UN EXEMPLE DE PLAN D’ACTIONS

Je vous propose :

Fraude au président : la crise sanitaire a déclenché une nouvelle vague d’attaques

La fraude au président (ou FOVI, faux ordre de virement international) est une escroquerie frappant les entreprises depuis les années 2000. Selon les autorités françaises, ce risque « concerne les entreprises de toute taille et de tous les secteurs ».

Après une prise de conscience mondiale du risque, les affaires se sont à nouveau multipliées depuis fin 2017. Et surtout, elles ont explosé dans le cadre de la pandémie de la Covid-19.

Comment se déroule une attaque ? De manière schématique, le fraudeur téléphone ou envoie un mail au comptable de l’entreprise en se faisant passer pour le PDG, lui-même en déplacement. Prétextant la signature urgente d’un contrat stratégique, le criminel demande d’effectuer rapidement un virement bancaire. L’attaque a lieu en général lorsque le responsable financier est en congé afin d’échanger avec l’adjoint, plus vulnérable.

En France, une étude du cabinet Euler Hermes indiquait que, avant 2017, 20 % des attaques avaient réussi. De grandes entreprises comme le fabricant de tubes en acier Vallourec avait perdu plus de 20 millions d’euros en 2013 et le spécialiste du pneumatique Michelin 1,6 millions d’euros l’année suivante.

Un retour en force

Face à cette marée irrésistible, des mesures avaient été prises : spécialistes accompagnant les entreprises, banques intégrant des procédures de sécurité renforcée pour les virements internationaux, experts-comptables sensibilisés… Mais après une brève accalmie, le phénomène est réapparu ces dernières années et la crise sanitaire a écarté encore un peu plus les mailles du filet.

Quelles sont les raisons qui peuvent expliquer cette résurgence ? En menant une étude exploratoire auprès de chefs d’entreprise de l’hexagone et de quelques pays étrangers (dont la Belgique et Madagascar), trois raisons principales ont émergé : la faible sensibilisation (notamment au sein des petites et moyennes entreprises, désormais principales victimes), la routine et la surconfiance.

À chaque fois, la formation des salariés s’avère insuffisante. Les plus anciens ne bénéficient que très rarement de mises à jour de leurs connaissances et ne sont pas toujours informés des cyberattaques. Les nouveaux salariés, quant à eux, ne sont ni formés ni même sensibilisés au risque. Par exemple, le PDG d’une PME victime à plusieurs reprises le reconnaît :

« Nous n’avions pas indiqué au nouveau comptable que nous avions déjà fait l’objet d’une attaque par le passé. »

L’ensemble du personnel tombe ainsi dans la routine, oubliant de rester en veille et de cultiver le doute. Il est pourtant nécessaire de stimuler régulièrement l’attention sur ces risques en cassant l’habitude qui s’installe inévitablement. La dimension psychologique reste donc au cœur de la prévention. Chaque salarié doit s’imprégner des procédures et ces dernières doivent être régulièrement remises en cause. Le PDG d’une PME attaquée en novembre 2020 l’admet :

« Nos procédures n’avaient pas été vérifiées et mises à jour depuis plus de deux ans. »

Enfin, le biais de surconfiance, autrement dit « la propension d’un individu à surestimer ses probabilités de succès ou la véracité de ses jugements » se retrouve souvent la cause de nombreuses erreurs. Le directeur général d’une entreprise de taille intermédiaire approchée en 2018, reproche l’absence « de regard humain » :

« On se défausse trop sur la machine, réputée infaillible avec ses process automatiques. Les salariés, trop confiants dans les systèmes et procédures, vont laisser la machine gérer le risque et se mettre eux-mêmes “en veille”. »

En tout état de cause, c’est quasiment systématiquement l’erreur humaine qui prévaut chez les victimes de ces attaques. Et le récent ciblage des PME, plus vulnérables car moins protégées et formées, est inquiétante. D’après une étude d’Euler Hermes en 2020, « plus de 6 répondants sur 10 n’ont toujours pas alloué de budget spécifique à la lutte contre la fraude et la cybersécurité en 2019 ».

Les fraudeurs profitent de la crise

En effet, la crise sanitaire actuelle n’a fait qu’aggraver la situation, comme nous avons pu le constater dans nos recherches. Dès le début de la pandémie, on a assisté au pillage de réserves sanitaires, à des arnaques en tout genre sur Internet, à la vente de contrefaçons de produits sanitaires ou de médicaments, à l’explosion des cyberattaques pour pirater les données, etc.

Tracfin, l’organisme anti-blanchiment français, indique dans un rapport de mai 2020 les arnaques exacerbées par la crise et détectées par ses enquêteurs. On y trouve notamment les détournements d’ordres de virement. Le développement du télétravail et des réunions en visioconférence entraîne une situation propice à la fraude au président puisque les échanges à distance se justifient pleinement.

Ailleurs dans le monde, le Bureau canadien du crédit évoquait même l’existence d’une « corona-fraude » ! Cette nouvelle dénomination reflète la professionnalisation de la fraude. Elle témoigne d’un nouveau paradigme de la fraude où les escrocs construisent des montages, tous plus sophistiqués les uns que les autres. L’appui des nouvelles technologies rend la délinquance de plus en plus astucieuse. Les cyberarnaques sont de plus en plus nombreuses et surtout de moins en moins perceptibles.

À cet égard, en Italie, le journaliste Roberto Saviano, auteur du célèbre livre sur la mafia napolitaine Gomorra, alertait sur l’intensification des activités mafieuses, dans une chronique du journal italien La Repubblica.

Globalement, la digitalisation des échanges ainsi que le contexte sanitaire ont fait entrer la fraude dans une nouvelle ère. Si la fraude au président s’appréhendait par une escroquerie au faux nom et/ou à la fausse qualité, il est loisible que celle-ci ait muté vers des manœuvres frauduleuses qu’on retrouve intégrées à un montage complexe. Ainsi, l’adaptabilité de la fraude et des fraudeurs n’est plus à démontrer. À plus forte raison, l’habileté des fraudeurs rend également le contrôle des opérations plus ardu et moins fiable puisque les salariés sont éparpillés sur le territoire et demeurent à leur domicile.

La mutation du procédé de tromperie de l’escroquerie associée à l’apport du digital, a rendu la fraude au président excessivement efficace. C’est donc le moment de redoubler d’attention et d’alerter toutes les entreprises, quelle que soit leur taille. La formation et la sensibilisation des salariés accompagnées par un renforcement des procédures permettront d’éviter une routine délétère en matière de prévention de la fraude.


Eric Vernier, Université de Lille. Vincent Le Trouher, Directeur juridique Investigations, Fraudes et Litiges chez Hexaforensics. Janvier 2021


Comment le groupe Pichet sécurise ses comptes fournisseurs

Face à l’accroissement du risque de fraude au faux virement, le groupe immobilier a externalisé et automatisé ses processus de vérification des coordonnées bancaires de ses fournisseurs.

Fraude au président , au « faux virement » ou au « faux fournisseur » , etc. Les tentatives d’arnaques fondées sur des numéros de comptes bancaires frauduleux se sont multipliées ces dernières années. Et ont de quoi inquiéter les entreprises. En particulier celles qui, par leur forte croissance, sont souvent appelées à travailler avec de nouveaux fournisseurs… C’est le cas du groupe Pichet, un groupe familial spécialisé dans l’immobilier et qui compte aujourd’hui quelque 1.300 collaborateurs, pour un chiffre d’affaires de l’ordre de 600 millions d’euros.

Lorsque Benoît Chardonnet rejoint les équipes en 2017 comme responsable du contrôle interne, il met tout d’abord en place un processus un peu « artisanal ». « A chaque nouveau fournisseur, nous avions des procédures de vérification oculaires des informations communiquées par les fournisseurs. Cela portait sur le titulaire du compte, son K-Bis, le RIB certifié conforme – tamponné ou signé -, la cohérence des adresses, etc. : une vraie check-list à respecter avant l’enregistrement du fournisseur, avec un double niveau de contrôle en interne », se souvient-il.

Quinze mille fournisseurs

Quelques années plus tard, ce process ne suffit plus face à la multiplication des tentatives de fraudes et à la professionnalisation des escrocs, qui élaborent des scénarios de plus en plus complexes et fondés sur de l’ingénierie sociale. En outre, la charge de travail est importante : le fort développement du groupe le conduit à créer ou modifier entre 10 et 15 comptes fournisseurs par jour, pour une base « fournisseurs » qui compte environ 15.000 lignes.

Paiement : les trois grandes fraudes d’une année 2020 atypique

Courant 2020, le groupe se met donc en quête d’une solution automatisée de sécurisation des relevés d’identité bancaire de ses fournisseurs. C’est la solution proposée par la start-up SIS-ID qui est choisie. « Il s’agit d’une externalisation complète du process de vérification : pour chaque RIB, nous avons un signal soit vert, totalement sécurisé, soit orange, pour davantage de vérifications, ou rouge, lorsqu’il y a une anomalie », explique le responsable.

Une brique parmi d’autres

Un process véritablement sécurisant grâce à la garantie financière donnée par SIS-ID en cas de problème sur un paiement à destination d’un compte « vert ». Son coût ? « Il est très relatif et doit être apprécié au regard de la réduction du risque : si nous pouvons éviter une fraude à plusieurs milliers d’euros, nous sommes clairement gagnants ! » estime Benoît Chardonnet.

Nous sensibilisons aussi très régulièrement nos collaborateurs sur le sujet, en particulier toutes les personnes en lien avec le traitement administratif des fournisseurs.

Mais, attention, ce n’est là qu’une des briques mises en place par le groupe Pichet dans le cadre de sa lutte contre la fraude. « Nous sensibilisons aussi très régulièrement nos collaborateurs sur le sujet, en particulier toutes les personnes en lien avec le traitement administratif des fournisseurs », précise Benoît Chardonnet.

Formations

Il y a aussi une attention beaucoup plus large aux enjeux de cybersécurité, car une intrusion directe dans les fichiers fournisseurs serait également très problématique. « Les deux axes ne peuvent plus être dissociés, aussi nos formations internes lient-elles systématiquement les deux notions », explique le responsable, qui travaille avec le RSSI (responsable de la sécurité des systèmes d’information) sur des sujets comme l’active directory, les habilitations, ou encore les liens entre les applications de comptabilité et de trésorerie.

De quoi gagner encore en sérénité sur la sécurisation des flux financiers, au moment où le groupe se structure et se digitalise de plus en plus…

Cécile Desjardins. Nov. 2021

LE RISQUE, VARIABLE STRATEGIQUE DE LA REFLEXION DES ENTREPRISES (2). UN NOUVEAU RISQUE : LA FRAUDE AU PRESIDENT  

Je vous propose un article de fonds paru dans The Conversation, écrit par Eric Vernier, Directeur de la Chaire Commerce, Echanges & Risques internationaux – ISCID-CO, Université du Littoral Côte d’Opale, Chercheur au LEM (UMR CNRS 9221), Université de Lille.

J’ai classé ce risque dans les rubriques du BLOG : éthique/gouvernance et cybersécurité. Si l’on suit la typologie des risques de l’AMRAE, il s’agit d’un risque transverse/catégorie financier et Ethique.

La semaine prochaine : un 2ème article sur le sujet et un exemple de Plan d’Action mis en place par une entreprise.

Fraude au président : comment les entreprises tombent dans le piège linguistique des escrocs

Les escrocs récoltent des données sur l’entreprise, puis l’un d’eux se fait passer pour le patron et contacte directement le comptable en charge des virements. 

Comme nous l’expliquions dans un article précédent, la fraude au président touche de plus en plus d’entreprises. Après une recrudescence liée à la baisse de la vigilance dans les services comptables, à la routine et à l’excès de confiance envers les outils informatiques et les procédures, l’escroquerie a été favorisée par la pandémie de Covid-19, la digitalisation des échanges facilitant ce type de fraude à distance.

On peut donc oser le néologisme « coronafraude » pour évoquer ce phénomène de plus en plus présent. Le Bureau canadien du crédit avait d’ailleurs évoqué en ces termes, dès mars 2020, ce risque de « pandémie de fraude à venir ». Selon le FBI, 26 milliards de dollars ont été extorqués aux entreprises depuis 2013 dans le monde.

La fraude au président représente plus de 200 millions de pertes chaque année en France. Un pic jamais vu a été touché en février 2021. L’un des records a même été atteint avec pour victime une société d’expertise comptable, censée maîtriser toutes les procédures de prévention et de contrôle, présentant une perte de 14,7 millions d’euros !

La procédure déployée est toujours la même : les escrocs récoltent des données sur l’entreprise grâce à Internet, l’un d’eux se fait passer pour le patron et contacte directement le comptable en charge des virements. Les fraudeurs exercent plusieurs relances jusqu’à ce que le transfert d’argent soit effectif.

Dans ce contexte, nous avons mené une analyse sémiologique de corpus audio (enregistrements téléphoniques) et écrits (échanges mails initiés par les fraudeurs), portée successivement sur l’analyse d’éléments linguistiques (par exemple : sémantique, syntaxe, morphostylistique.), conversationnels (positionnements hiérarchiques, dynamiques interactionnelles), émotionnels (tonicité de la voix, rhétorique) et stratégiques (techniques de persuasion et manipulation).

L’objectif d’une telle analyse était de tester l’hypothèse selon laquelle il existerait des similitudes dans les schémas de manipulation, ou encore des structures sous-jacentes communes aux différentes interactions entre les fraudeurs et leurs victimes.

Les fraudeurs sont-ils repérables à travers des marqueurs linguistiques particuliers ? Quelles stratégies sont les plus efficaces ? Comment parviennent-ils à « faire faire » leur programme ? Voici les questions auxquelles nous avons voulu répondre.

Tournures complexes et discours incarné

D’un point de vue linguistique, c’est-à-dire de ce qui est visible à travers des marqueurs spécifiques, on se rend compte que le fraudeur est celui qui utilise davantage de « mots pleins », c’est-à-dire ceux chargés d’une fonction sémantique (mots dont la charge sémantique est forte, soit les noms communs autour desquels s’organise le sens de la phrase).

À l’inverse, les « mots vides » (ou « outils grammaticaux ») sont davantage utilisés par la victime. Il s’agit ici des mots dont la charge sémantique est faible, soit de tous sauf des noms communs, adjectifs et verbes. On retrouve dans cette catégorie : les déterminants, pronoms, adverbes, conjonctions… À noter que la stylométrie s’intéresse particulièrement à l’agencement des mots outils, signature « verbale » inconsciente du discours.

Aussi, le fraudeur est le plus « bavard » (logorrhée) et ses mots sont davantage chargés de signification : une première manière de se positionner hiérarchiquement par rapport à l’autre comme le « guide » de la conversation, voire comme « sachant ».

Plus spécifiquement, le lexique s’organise principalement autour de trois fonctions du langage :

  • la fonction référentielle, qui renvoie aux notions de « paiement », « compte », « comptabilité/document », « dossier », « papier »
  • la fonction phatique, qui renvoie aux notions de « garder le contact », « garder un fil d’échange », avoir les « coordonnées »
  • la fonction métalinguistique structurée, qui recoupe des notions comme la « confidentialité » et « l’importance » (« c’est extrêmement important », « c’est de la plus haute importance », « il en va de la survie de l’entreprise »).

D’un point de vue syntaxique et stylistique, on observe une différence selon le canal de communication utilisé. À l’oral, les fraudeurs enrobent leurs propos : l’espacement entre le sujet et l’objet est important, le conditionnel est préféré à l’usage de l’impératif, les tournures de phrases sont complexes (subordonnées, tournures alambiquées, etc.) et le discours est incarné (beaucoup de pronoms personnels liés à l’échange conversationnels je/vous).

Inversement, à l’écrit, les références extralinguistiques et statutaires sont beaucoup plus nombreuses (appel aux autorités comme l’avocat ou l’Autorité des marchés financiers), le ton y est beaucoup plus directif (les impératifs sont nombreux et les conditionnels peu présents). Le tutoiement peut même devenir l’usage.

Le doublement des canaux de communication permet la mise en place d’une architecture manipulatrice : le bâton et la carotte, cette manière de souffler le chaud et le froid successivement.

Incorporation des codes de l’entreprise

D’un point de vue de la pragmatique et des dynamiques conversationnelles, il est à noter que le pouvoir d’influence et de persuasion des fraudeurs passe davantage par l’implicite et le non-dit. Par exemple, c’est la dimension paraverbale (timbre de la voix, intensité, débit de parole, prosodie et pauses) qui va permettre au fraudeur de déployer son « charisme ».

Comme le rappelle le chercheur Albin Wagener dans sa thèse « Le désaccord conversationnel », les exercices du pouvoir ne sont pas nécessairement perçus par les interactants. Cependant, ils sont « systématiquement présents lorsqu’un système conversationnel présente les caractéristiques d’un désaccord émergeant ». Il rappelle : « Le pouvoir, tout comme les autres éléments d’un système conversationnel, constituerait avant tout un ressenti plus ou moins fluctuant selon le contexte ».

C’est ce qui rend l’exercice d’influence du fraudeur si redoutable : il parvient à se lover dans le « entre les lignes » conversationnel pour exercer son pouvoir.

Ici les notions bourdieusiennes d’hexis et d’habitus sont utiles pour comprendre la mécanique efficiente du fraudeur. Rappelons que, selon le sociologue Pierre Bourdieu, l’habitus est une manière d’être au monde basée sur des rapports de force et d’inégalités. L’hexis est une disposition incorporée, une manière durable de se tenir, parler, marcher et donc de penser.

En définitive, les fraudeurs savent solliciter à leur guise l’imaginaire (prélinguistique) de leurs victimes. Être un employé, c’est : bien faire son travail et écouter les ordres de sa hiérarchie. Les fraudeurs le savent, et jouent sur cette incorporation des codes et normes de l’entreprise pour déployer leur ethos hiérarchique.

Tel un hypnotiseur…

Cette manière de faire est bien connue par exemple des hypnotiseurs qui usent de leur « prestige » en s’appuyant sur la cartographie mentale de leur partenaire (« pré-talk »). Dit autrement, les fraudeurs s’appuient sur des codes et des imaginaires préexistants qui sont ceux de l’entreprise, et qu’ils connaissent bien grâce au travail de recueil de données qu’ils effectuent en amont (ingénierie sociale et récolte de la data via Internet et les réseaux sociaux).

Ils sont d’autant plus efficaces que leur interlocuteur a une représentation forte et incorporée des codes hiérarchiques de l’entreprise (obéissance et volonté de bien faire son travail). Comme l’écrivait en 2016 Maurice Dhooge, senior vice-président Global Security chez Schneider Electric, « toute la vulnérabilité du salarié ciblé est là. S’il n’est pas sur ses gardes face à ce type d’attaque, une partie de lui-même voudra croire à l’histoire qui est racontée… ».

« Fraude ou arnaque au président : une cybercriminalité (FOVI) record depuis février 2021 » (Élodie Mielczareck, 2021).

En conclusion, bien qu’il existe des signatures verbales spécifiques et visibles (liberté d’action « je vous laisse voir avec… », implication personnelle du fraudeur « je compte sur vous… »), l’analyse des corpus montre que les traces de manipulation sont implicites (de l’ordre du paraverbal, du régime d’interaction et liées à des cadres cognitifs préexistants).

Il semble donc difficile, par exemple, de pouvoir développer une intelligence artificielle qui s’appuierait uniquement sur des marqueurs visibles, explicites et verbaux. Tout comme l’hypnotiseur, le fraudeur est davantage un « surfeur » utilisant des codes incorporés, déjà présents chez son interlocuteur, plutôt qu’un « producteur » de contenu inédit.

Eric Vernier. Mars 2021.


LE RISQUE, VARIABLE STRATEGIQUE DE LA REFLEXION DES ENTREPRISES. UN NOUVEAU RISQUE : LE RISQUE ETHIQUE DANS SA DIMENSION GOUVERNANCE – LA MISE EN EXAMEN DU GROUPE LAFARGE pour « mise en danger de la vie d’autrui »

Mercredi 23 novembre, à la Toulouse School of Management, lors d’une table ronde sur le thème « Comptabilité, crise(s) et résilience », j’expliquais en quoi la Fonction Risk Manager (FRM) était un acteur contribuant à augmenter la capacité de résilience de l’organisation. Pour établir ce rôle qu’aujourd’hui personne ne conteste, même si beaucoup reste à faire, je suis revenue sur les étapes de l’ERM et les facteurs qui ont fait que le risque est devenu en trente ans une variable stratégique de la réflexion des entreprises.

Deux de ces facteurs sont l’élargissement du domaine du risque et son amplification depuis 2004 par le régulateur-législateur et les médias. 

COMMENT LE RISQUE EST DEVENU UNE VARIABLE STRATEGIQUE

(1) Aux risques « traditionnels » (incendie, inondation…) se sont ajoutés :

  • De nouveaux risques comme par exemple le risque éthique ou le cyber-risque ou encore les risques psycho-sociaux…
  • Des qualificatifs qui viennent préciser la nature du risque : sanitaire, environnemental…
  • Cet élargissement oblige les entreprises à faire face à des risques potentiels qui sortent du champ de compétences des experts qui n’ont ni la connaissance, ni l’expérience pour répondre à un avenir qu’ils ne connaissent pas.

(2) Le législateur-régulateur et les médias ont contribué à la diffusion de ce que M. Power appelle l’image d’un monde plus risqué et l’ont amplifié. Ils amplifient la notion de responsabilité du dirigeant en cas de négligence.

Ces évolutions ont conduit les organisations à créer depuis 2004 la FRM, fonction corporate dédiée aux risques.

Pour en savoir plus : voir « La Fonction Risk Manager. Organisation, Méthodes et positionnement. » Aubry et Dufour. Chapitre 1 Définition des notions mobilisées et contextualisation de la Fonction Risk Manager. .

Lien. https://www.la-librairie-rh.com/livre-entreprise/la-fonction-risk-manager-fris.html

UN PROGRAMME SUR 6 SEMAINES

Je vous propose un tour du côté de l’actualité pour :

  • (1) (2) illustrer deux nouveaux risques auxquels les organisations doivent faire face – le risque éthique dans sa dimension gouvernance et la fraude au président – ;
  • (3) mieux connaitre un risque souvent passé sous silence – le risque de propriété intellectuelle – ;
  • (4) et (5) faire le point sur le devoir de vigilance des multinationales et découvrir ce que l’on sait de la future loi Sapin 3.
  • (6) Je terminerai cette séquence par un « bouclage » sur le rôle de la FRM dans ce nouveau contexte.
UN NOUVEAU RISQUE : LE RISQUE ETHIQUE DANS SA DIMENSION GOUVERNANCE

Pour commencer : le risque éthique dans sa dimension gouvernance / la gouvernance : respect par l’entreprise des engagements pris, transparence et ouverture aux besoins de l’environnement dans laquelle elle opère, prise en compte des parties prenantes, les actionnaires et tous les groupes ou individus qui peuvent affecter ou être affectés par la réalisation de ses objectifs.

Pour d’autres exemples plus anciens voir : 

« La Fonction Risk Manager. Organisation, Méthodes et positionnement. » Chapitre 1 Définition des notions mobilisées et contextualisation de la Fonction Risk Manager. Chapitre 3 Définition et illustration des différentes classes de risques auxquelles sont confrontés les Risk Managers.

Lien. https://www.la-librairie-rh.com/livre-entreprise/la-fonction-risk-manager-fris.html

Blog : https://gestiondesrisques.net/category/risques/ethique-gouvernance/

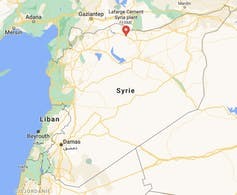
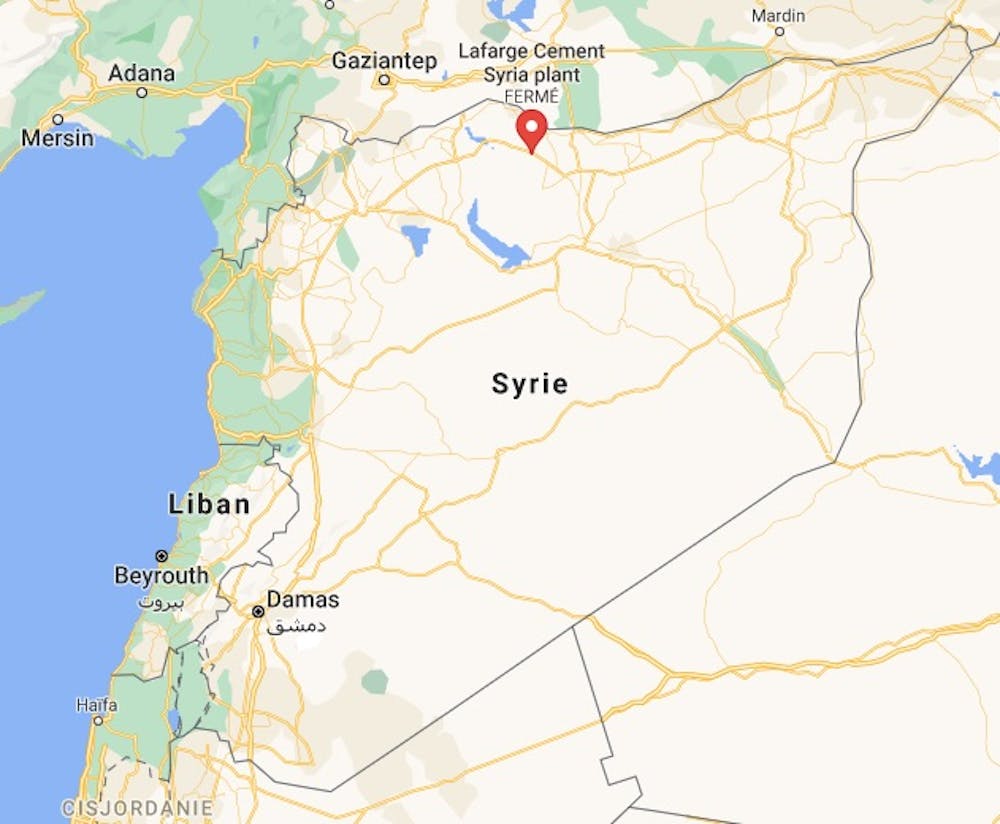
Je vous propose deux articles très intéressants de septembre 2021 qui illustrent le risque éthique dans sa dimension gouvernance à travers la mise en examen du groupe Lafarge pour « mise en danger de la vie d’autrui » dans le cadre de ses activités en Syrie entre 2011 et 2014, et plus particulièrement des accords financiers passés avec des groupes armés.

Vous y retrouverez :

  • la présentation du risque
  • les causes de celui-ci (probabilité)
  • les conséquences de celui-ci (impact).

Le premier est un article rapide du Monde qui rappelle les faitss. Le deuxième écrit par Nathalie Belhoste. Enseignant chercheur, Grenoble École de Management (GEM) propose une analyse approfondie du risque.

Lafarge en Syrie : la Cour de cassation invalide l’annulation des poursuites pour « complicité de crimes contre l’humanité »

La plus haute juridiction de l’ordre judiciaire a également cassé la décision de la cour d’appel de maintenir la mise en examen du groupe pour « mise en danger de la vie d’autrui ».

C’est un nouveau rebondissement spectaculaire dans l’affaire hors norme sur les activités en Syrie du cimentier Lafarge : la Cour de cassation a renvoyé mardi 7 septembre devant la justice le débat sur la mise en examen du cimentier pour « complicité de crimes contre l’humanité » en Syrie, annulée en novembre 2019 par la cour d’appel de Paris.

Dans un arrêt très attendu, la plus haute juridiction de l’ordre judiciaire a invalidé la décision d’annuler ces poursuites, prononcées dans l’enquête relative aux activités du groupe en Syrie jusqu’en 2014.

Elle a aussi cassé la décision de la cour d’appel de maintenir la mise en examen du groupe pour « mise en danger de la vie d’autrui », et renvoyé ces deux questions devant la chambre de l’instruction, dans une composition différente, afin qu’elle se prononce à nouveau.

Les magistrats de cette chambre pourront ainsi décider de maintenir ou d’annuler ces poursuites contre le groupe. La Cour a, en revanche, confirmé la mise en examen du cimentier pour « financement du terrorisme ».

« La décision prise aujourd’hui par la Cour de cassation ne présume en aucun cas d’une éventuelle culpabilité de Lafarge SA », a réagi le groupe, dans une déclaration adressée à l’Agence France-Presse (AFP), assurant qu’il continuait « de coopérer pleinement avec la justice ».

 « Nous avons pris des mesures immédiates et fermes pour nous assurer que des événements similaires ne puissent plus se reproduire », a-t-il assuré, précisant que Lafarge n’exerçait « plus aucune activité en Syrie depuis plus de six ans ».

Dans cette information judiciaire, ouverte en juin 2017, Lafarge SA est soupçonné d’avoir versé en 2013 et 2014, par le truchement de sa filiale Lafarge Cement Syria (LCS), près de 13 millions d’euros à des groupes terroristes, dont l’organisation Etat islamique (EI), et à des intermédiaires, afin de maintenir l’activité d’une cimenterie en Syrie alors que le pays s’enfonçait dans la guerre.

Le groupe avait investi 680 millions d’euros dans la construction de ce site, achevé en 2010.

« En connaissance de cause »

Lafarge est également suspecté d’avoir vendu du ciment de l’usine à l’EI et d’avoir payé des intermédiaires pour s’approvisionner en matières premières auprès de factions djihadistes.

Un rapport interne commandé par LafargeHolcim, né de la fusion en 2015 du français Lafarge et du suisse Holcim, avait mis en lumière des remises de fonds de LCS à des intermédiaires pour négocier avec des « groupes armés ». Mais Lafarge SA a toujours contesté toute responsabilité dans la destination de ces versements à des organisations terroristes.

 « L’on peut être complice de crimes contre l’humanité même si l’on n’a pas l’intention de s’associer à la commission de ces crimes », a expliqué la Cour de cassation dans un communiqué. « Dans cette affaire, le versement en connaissance de cause de plusieurs millions de dollars à une organisation dont l’objet est exclusivement criminel suffit à caractériser la complicité, peu importe que l’intéressé agisse en vue de la poursuite d’une activité commerciale », a-t-elle détaillé.

« La Cour de cassation donne raison au magistrat instructeur sur deux points essentiels : en confirmant les poursuites pour financement du terrorisme et en rouvrant le débat sur la complicité de crimes contre l’humanité, qui sera maintenue compte tenu des éléments accablants du dossier », a réagi Me William Bourdon, fondateur de l’ONG Sherpa.

 « A l’échelon mondial, ces poursuites, qui déboucheront sur un procès de Lafarge et de ses dirigeants pour les crimes les plus graves, sont une première et nous rappellent l’impératif absolu que constitue le devoir du législateur de responsabiliser de gré ou de force les plus grandes entreprises de la planète », a-t-il poursuivi.

Dans son arrêt, la Cour de cassation a, par ailleurs, estimé que seule l’ONG European Center for Constitutional and Human Rights (ECCHR) pouvait se constituer partie civile, et uniquement à l’égard de l’infraction de « complicité de crimes contre l’humanité » reprochée à la société.

Sherpa et l’association Life for Paris se sont vues, pour leur part, déboutées de leur demande de se constituer partie civile.

« Sherpa reste fière d’avoir initié cette procédure. Si le rejet de notre pourvoi est singulier, il ne l’est que pour des raisons techniques, qui pourront être corrigées rapidement », a estimé l’avocat.

Le Monde avec AFP

Publié le 07 septembre 2021


Syrie : pourquoi le groupe Lafarge est-il resté si longtemps malgré la guerre ?


Le 7 septembre, la Cour de cassation a invalidé les annulations des poursuites pour « complicité de crimes contre l’humanité » concernant les activités du groupe Lafarge en Syrie entre 2011 et 2014, et plus particulièrement les accords financiers passés avec des groupes armés, dont Daech.

Différentes parties civiles et des ONG de lutte contre les crimes économiques étaient à l’origine de ces pourvois. Elles contestaient l’annulation par la chambre de l’instruction, en novembre 2019, de la mise en examen du groupe en tant que personne morale pour « complicité de crime contre l’humanité », prononcée l’année précédente par les juges d’instruction. Avec cette décision, la Cour de cassation renvoie à présent le dossier vers une autre chambre de l’instruction afin qu’elle se prononce à nouveau.

Cette décision était attendue au-delà de l’affaire Lafarge. En effet, elle pourrait influencer de prochaines instructions menées contre des multinationales, comme dans le cas de la récente affaire du groupe viticole Castel, dont une filiale est soupçonnée d’avoir financé des groupes armés en Centrafrique. Dans ces cas, les processus de mise en accusation restent néanmoins toujours délicats car la responsabilité de l’entreprise en tant que telle reste difficile à prouver par rapport aux responsabilités individuelles à cause, notamment, de la complexité organisationnelle.

Ainsi, notre recherche sur le cas Lafarge montre que semble s’être développé ce que nous appelons une « myopie organisationnelle ». Celle-ci aurait conduit le cimentier à poursuivre ses activités en Syrie jusqu’en 2014, alors que des entreprises comme Total ou Air Liquide quittaient le pays dès le début de la guerre civile en 2011.

Cette « myopie organisationnelle » repose sur plusieurs éléments centraux, dont une volonté sans faille de protéger les investissements sur place. Toutefois, les logiques économiques restent insuffisantes pour expliquer que la production n’ait pas été arrêtée. Une interprétation défaillante du danger entre le siège et la filiale ainsi que des décisions entraînant une dépendance forte à un nombre restreint d’acteurs locaux apparaissent aussi comme des facteurs de cette « myopie organisationnelle ».

Une lente montée en pression

La chronologie du cas est à ce sujet éclairante. Dans une première phase, entre mi-2011 et juillet 2012, l’entreprise ne va pas réellement voir l’intérêt de partir, malgré les tensions. Quelques mois plus tôt, en octobre 2010, Lafarge inaugurait la plus grande cimenterie de la région moyenne orientale dans le nord de la Syrie, à environ 60 kilomètres de la frontière turque. Le coût du projet est de 680 millions d’euros, ce qui représente pour l’époque un très gros investissement pour l’entreprise.

Localisation de la cimenterie de Lafarge en Syrie.

 Au départ, les salariés sont très satisfaits de cette implantation, notamment dans une région où les opportunités d’emploi sont très rares. Les premières contestations de début 2011 ne sont localisées que dans l’est de la Syrie, assez loin de l’usine et ce n’est que le 1er décembre 2011, le Haut-Commissariat des Nations unies aux droits de l’homme déclare la Syrie en état de guerre civile.

En mars 2012, la France décide de rappeler son ambassadeur en Syrie. L’entreprise décide alors de rapatrier ses expatriés, mais aucune décision n’est prise quant à un arrêt des activités sur place. L’entreprise mise alors sur un dialogue et des négociations avec les parties prenantes, notamment différents groupes armés présents dans la région.

Un premier intermédiaire, un Syrien possédant une participation dans l’usine, est choisi pour assurer les discussions et les transactions. L’entreprise décide, par ces mesures, d’assurer la continuité de ses activités et la sécurité de ses salariés, mais dans une zone qui commence à se tourner vers une économie de guerre basée sur le racket.

Certes, dans cette zone de gouvernance limitée (c’est-à-dire où l’autorité étatique n’était que partiellement reconnue), il était très difficile, à l’époque, de distinguer la création de groupes armés issus de la lutte anti-Damas (kurdes ou de l’Armée syrienne libre) d’autres groupes aux obédiences diverses et volatiles, attirés uniquement par l’appât du gain que représente la seule multinationale présente localement. Néanmoins, la décision de Lafarge n’était déjà pas en accord avec leur code de conduite de l’époque.

Une autre décision organisationnelle peut permettre de mieux comprendre le contexte de la prise de décision. À cette même période de l’été 2012, le directeur de la filiale est envoyé de Damas au Caire d’où il gérera les activités. Si cette mesure s’explique aisément pour sa sécurité personnelle dont doit légalement répondre l’entreprise, cette décision va entraîner une gestion à distance dont les travaux académiques en sciences de gestion ont déjà montré les grandes limites en temps de paix, à savoir la compréhension des problèmes locaux et la transmission de l’information qui se révèlent souvent partielles.

Un excellent réseau d’informateurs

L’entreprise, et notamment son comité de sûreté composé de cadres dirigeants et du directeur général adjoint, entérine ainsi sa décision de rester sur place malgré les premières alertes et le conflit civil.

Mais à partir de l’été 2012, une nouvelle période plus tendue se profile. Plusieurs salariés sont kidnappés. Lafarge paye une rançon mais pas à chaque fois. À partir de ce moment, le comité de sûreté analyse, en novembre 2012, la situation de la façon suivante : « Nous ne pouvons en aucun cas garantir que nous soyons capables de nous opposer avec succès à une action d’enlèvement ». Il existe une « menace directe et nominative contre Lafarge » et « la présence des extrémistes du Front al-Nosra constitue une menace supplémentaire ».

Cette dernière référence montre que les dirigeants du siège semblent informés de la dangerosité de certains groupes par rapport à d’autres, mais aussi avoir conscience des dangers encourus par leurs salariés sur place.

Une grande partie de la compréhension de ce cas (avec les données actuelles) porte alors sur cette décision de rester dans un pays en guerre, avec des groupes armés qui ne répondent plus forcément qu’à une logique économique et de racket mais à des logiques politiques et idéologiques fortes. La présence dans la zone du Front al-Nosra constituait une première alerte par sa proximité notoirement connue avec Al-Qaida.

En outre, plusieurs e-mails montrent que Lafarge avait mis en place depuis le début des événements un excellent réseau d’informateurs. À tel point que des rencontres entre le directeur de la sécurité du groupe et la direction générale de la Sécurité extérieure (DGSE) auraient amené à des échanges d’informations, Lafarge restant un point d’observation absolument stratégique (par la localisation de l’usine dans une zone frontalière et étant une des très rares grandes multinationales restant dans le pays).

Pour légitimer le fait de rester sur place, certains responsables de Lafarge mettent en avant le fait que le Quai d’Orsay aurait demandé à l’entreprise de rester, étant donné les informations qui pouvaient être prodiguées par l’entreprise. Une version contestée par le ministère des Affaires étrangères. L’enquête est toujours en cours.

Daech entre en jeu

Entre fin 2012, début 2013, un nouveau groupe apparaît dans la région en provenance d’Irak. Il s’agit de Daech. En mars 2013, Raqqa (à 87 kilomètres au sud de la cimenterie) est prise par différents groupes islamistes, dont le Front Al-Nosra, qui prête allégeance à Al-Qaida et tombe donc sous le coup des sanctions du Conseil de Sécurité́ de l’ONU.

En octobre 2013, le Conseil européen confirme les sanctions à l’encontre de certaines entités terroristes, dont le Front Al-Nosra, Al-Qaida et Daech. À ce moment-là, Lafarge sait donc que tout contact avec ces groupes les expose à des sanctions internationales (et plus à un simple délit de corruption).

Au même moment, le directeur de la sécurité de l’usine demande son retour au siège se disant recherché par le régime, les groupes rebelles et Daech. Devant cette situation, Lafarge recrute un autre directeur de la sécurité, un Syrien non qualifié dans ce domaine, qui va interagir avec ces nouveaux acteurs locaux.

Les premiers paiements à Daech semblent intervenir à partir de novembre 2013, toujours par le même intermédiaire et avec l’intervention d’un second. Au-delà des paiements, c’est également des achats de pétrole et la vente de ciment au groupe terroriste qui seraient en cause.

La dernière période qui s’ouvre en 2014 va marquer un point de non-retour. En mars 2014, Daech envahit la ville de Manbji où résident la plupart des salariés de Lafarge et leurs familles (sur demande de Lafarge depuis 2012). Ces derniers poussent leurs familles à partir, sans l’aide réelle de l’entreprise.

En parallèle, d’un point de vue organisationnel, en mai 2014, le directeur de la filiale syrienne en poste en Égypte, est remplacé par un nouveau directeur. Ces changements nécessitent un temps d’ajustement, comme le montrent des travaux académiques, et sont souvent source de déperdition d’informations lors du transfert de connaissances entre les deux expatriés.

Dans une période normale, ces problèmes ne sont pas insurmontables, mais dans un contexte aussi conflictuel, la compréhension des enjeux géopolitiques locaux et internationaux était cruciale. Or, il semble à la lecture des témoignages du second dirigeant de la filiale et des comptes rendus d’une rencontre de celui-ci avec l’ambassade de France en Jordanie que cette compréhension ait été limitée.

Pendant l’été 2014, plusieurs attaques de Daech sont perpétrées contre des camions de l’usine. Le 15 août 2014, une résolution des Nations unies interdit toute relation financière avec les groupes terroristes présents en Syrie. Au même moment, de nouvelles sommes auraient été versées à Daech. Sur le site, la production est suspendue quelques jours puis reprend jusqu’à mi-septembre 2014. À cette date, Daech envahit l’usine sans que Lafarge ait mis en place un plan d’évacuation d’après les ex-salariés. Les locaux resteront occupés jusqu’à fin 2015, puis repris par la coalition.

Transfert de connaissance altéré

Il ressort de cette brève chronologie séquentielle qu’il serait beaucoup trop simpliste de réduire cette succession de décisions à une logique strictement économique (même si elle est bien entendu présente). Des logiques organisationnelles semblent avoir également joué. Tout d’abord, le groupe a pu tirer de la confiance d’une certaine « culture du risque » puisqu’il a déjà été présent dans d’autres zones sensibles, notamment en Afrique. Certaines pratiques, comme recours rapide à des intermédiaires pour réaliser les transactions financières, semblent en témoigner.

Par ailleurs, le choix des expatriés aux postes clés (direction de la filiale et de la sécurité notamment) et leur capacité à comprendre le contexte, surtout à distance, ainsi que leur sensibilité à l’éthique, ont pu aussi peser sur la décision de rester. En outre, le transfert de connaissance a pu être altéré dans la relation siège/filiale par les changements de personnel à ces mêmes postes clés, dans un lieu de conflit et où la situation politique, les groupes armés et les allégeances pouvaient changer de mois en mois.

Enfin, le respect de ses propres règles de responsabilité sociétale des entreprises (RSE) et de ses engagements internationaux (l’entreprise avait signé les principes du Global Compact des Nations unies) apparaît comme un dernier élément important : est-ce que des garde-fous internes avaient été mis en place à différents niveaux pour évaluer la dangerosité ou la légalité des actions, comme annoncé ? Si oui, alors ceux-ci ne semblent pas avoir correctement fonctionné.

Il faut donc retenir que, dans cette affaire, les logiques internes de l’entreprise doivent être aussi observées à la lumière de la culture organisationnelle et pas uniquement au travers de la rationalité économique. Elles doivent surtout être repensées quand l’entreprise se retrouve en zone de conflit.

2 septembre 2021,

Nathalie Belhoste. Enseignant chercheur, Grenoble École de Management (GEM)